\社員教育はeラーニングと集合研修で/
資料をダウンロードする標的型攻撃メールは、特定の企業や組織を狙い、業務に関係するメールを装って送りつけられるサイバー攻撃です。IPA(情報処理推進機構)が毎年公表する「情報セキュリティ10大脅威」でも、組織向け脅威の上位に9年連続で選出されており、規模の大小を問わず企業が対策すべき脅威であることがわかります。
本記事では、標的型攻撃メールの手口・見分け方・被害事例を整理したうえで、企業が取るべき対策と、組織的な社員教育の進め方について解説します。
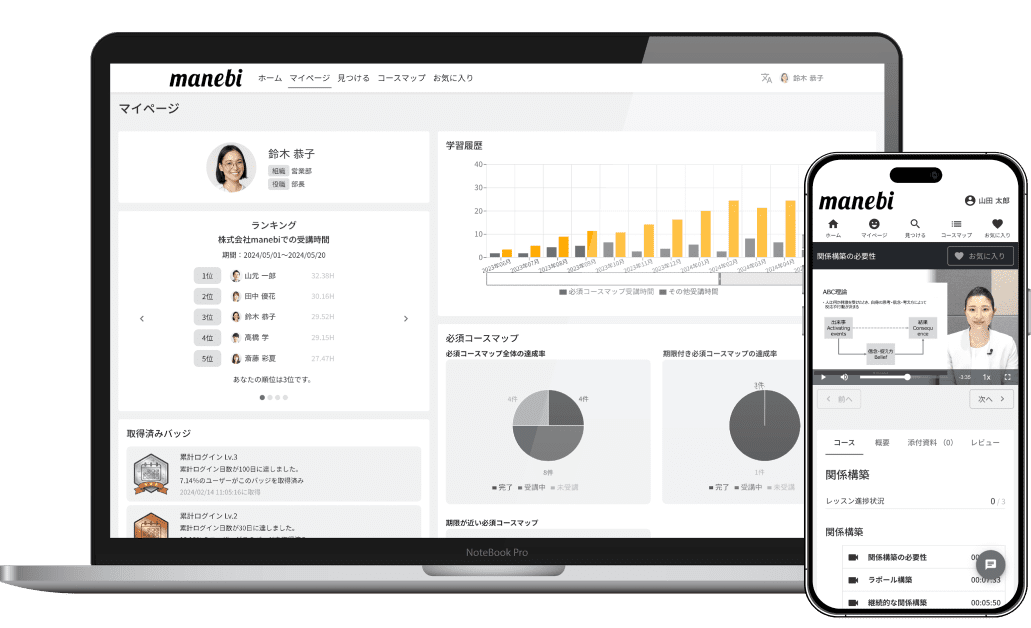
充実の2,100コース・10,000本以上の教材。なのに月額500円/名~「manebi eラーニング」
標的型攻撃メールとは
標的型攻撃メールとは、不特定多数にばらまかれる迷惑メールとは異なり、特定の企業・組織・個人から機密情報を盗み出すことを目的に、業務メールを装って送られる攻撃メールです。
件名や本文、送信者名を受信者ごとに作り込むため、受け取った社員が違和感なく添付ファイルを開いたり、URLをクリックしたりしてしまいます。その結果、パソコンがマルウェアに感染し、顧客情報や営業秘密、技術情報などが外部に流出する被害につながります。
サプライチェーン攻撃が常態化した現在、規模を問わずあらゆる企業が標的となっています。取引先や親会社を攻撃するための踏み台として利用されるケースもあり、被害者であると同時に加害者になってしまうリスクもある点が、この攻撃の厄介なところです。
本記事では、標的型攻撃メールの手口・見分け方・被害事例を整理したうえで、企業が取るべき対策と、組織的な社員教育の進め方について解説します。IPA (情報処理推進機構) の「情報セキュリティ10大脅威 2026」では、標的型攻撃メールは組織向け脅威の第5位にランクインしています。
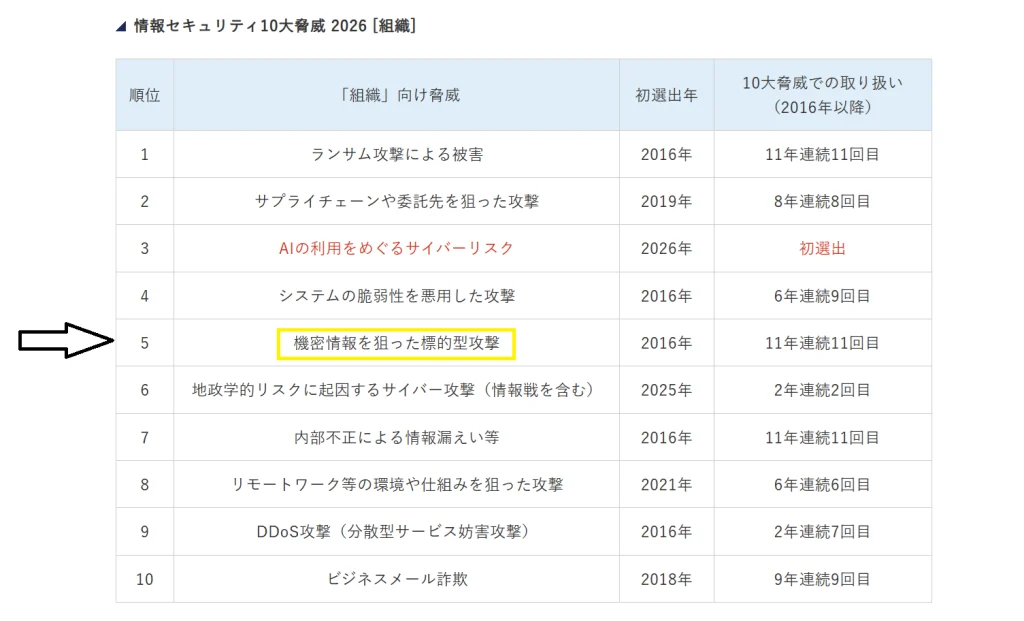
出典)独立行政法人情報処理推進機構(IPA):情報セキュリティ10大脅威 2026
フィッシングメール・ランサムウェアとの違い
フィッシングメールは不特定多数を狙う「無差別型」が中心である一方、標的型攻撃メールは対象を絞り込んでいる点が異なります。
またランサムウェアはデータを暗号化して身代金を要求する攻撃手法であり、標的型攻撃メールはあくまで「侵入・情報窃取のための入り口」として使われる手段という位置づけです。両者は組み合わされることも多く、標的型攻撃メールを起点にランサムウェア攻撃へ発展する事例も報告されています。
標的型サイバー攻撃の脅威と手口
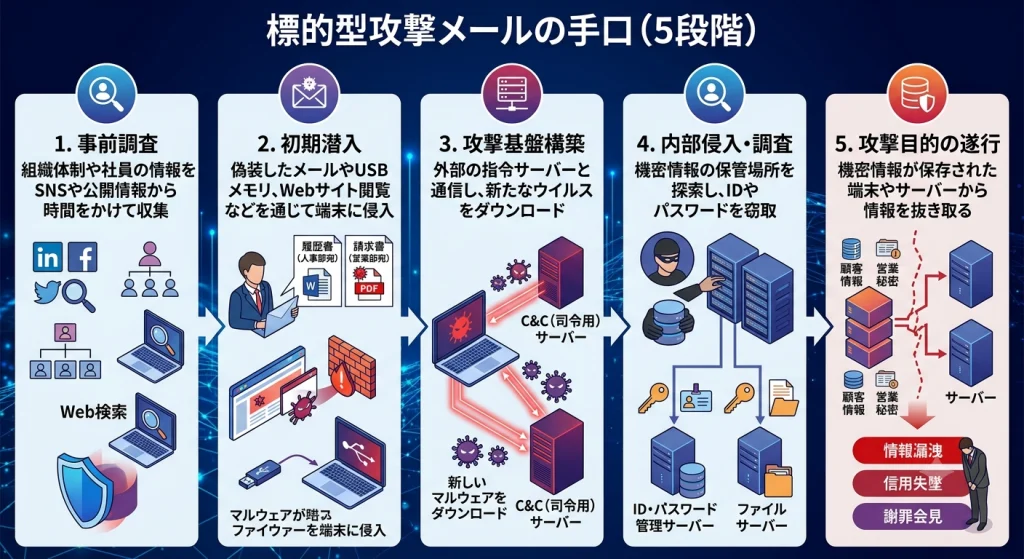
攻撃の5つの段階
標的型攻撃は、次の5段階で進行するといわれています。
- 事前調査:組織体制や社員の情報をSNSや公開情報から時間をかけて収集
- 初期潜入:偽装したメールやUSBメモリ、Webサイト閲覧などを通じて端末に侵入
- 攻撃基盤構築:外部の指令サーバーと通信し、新たなウイルスをダウンロード
- 内部侵入・調査:機密情報の保管場所を探索し、IDやパスワードを窃取
- 攻撃目的の遂行:機密情報が保存された端末やサーバーから情報を抜き取る
巧妙な偽装テクニック
攻撃者は、受信者が不審に思わないよう様々な騙しのテクニックを駆使します 。
- 製品の問い合わせ、偽注文書、就職に関する問い合わせ、マスコミの取材依頼などを装った件名やファイル名を使用します 。
- ZIPファイルやPDFファイルが攻撃全体の半分以上を占めています 。
- 文書や画像ファイルのアイコンであるにもかかわらず、実際は実行形式ファイル(.exeなど)である「アイコン偽装」が多く見られます 。
- 送信元に国内外のフリーメールが使われるケースが約7割を占めています 。
ウイルスに感染してもパソコンの動作に変化がないことが多く、本人が気づかない間にウェブカメラを通じた盗撮や、パスワード管理サーバーへの侵入が行われるという非常に恐ろしい特徴があります 。
Emotet(エモテット)やランサムウェアの最新動向
Emotetの最新動向
現在は活動沈静化:2026年現在、かつて猛威を振るったマルウェア「Emotet(エモテット)」の活動は事実上沈静化(収束)しています。
再流行の可能性に注意:過去にも数ヶ月から年単位で活動を潜伏させ、その後より高度な手口(ポリモーフィック技術による検知回避など)を実装して突如復活した経緯があるため、マクロの無効化やOSのアップデートといった基本的な防御策は引き続き必要です。
※Emotet(エモテット)とは、主に電子メールを介して感染を拡大させる、非常に強力で悪質なマルウェア(悪意のあるソフトウェア)です。
ランサムウェアの最新動向
二重脅迫の定着と「多重化」
- 二重脅迫:データを暗号化して業務を停止させるだけでなく、事前に窃取した機密データを「支払わなければ公開する」と脅す手法が一般化しています。
- 三重・四重脅迫への悪質化:さらに、システムへDDoS攻撃を仕掛ける(三重脅迫)ことや、被害企業の顧客・取引先・株主などに直接連絡して感染の事実を暴露すると脅す(四重脅迫)など、心理的・社会的圧力を極限まで高める手口が増加しています。
生成AIの悪用による侵入の高度化
攻撃者は生成AIを活用し、人間には見抜きにくい極めて自然な日本語のフィッシングメールや、実在の役職・取引履歴を偽装した標的型メールを大量に自動生成しています。これにより、依然としてメールが主な侵入経路となっています。
サプライチェーンの弱点を突く攻撃
ターゲット企業に直接攻撃を仕掛けるのではなく、セキュリティ対策が手薄なグループ会社、海外拠点、あるいは委託先のネットワーク機器(VPN機器など)の脆弱性を足がかりに侵入し、本丸のシステムへランサムウェアを展開する手口が相次いでいます。
※ランサムウェア(Ransomware)とは、「身代金(Ransom)」と「ソフトウェア(Software)」を組み合わせた造語で、感染したパソコンや企業のシステムのデータを「人質」にとり、復旧と引き換えに金銭を要求する身代金要求型ウイルスのことです。
「自社の社員はこの手口を見抜けるだろうか?」と感じた方へ。 標的型攻撃メールの手口を体系的に学べる情報セキュリティ研修の詳細は、▶ manebi eラーニング「情報セキュリティ研修」をご参照ください。
標的型攻撃メールの見分け方
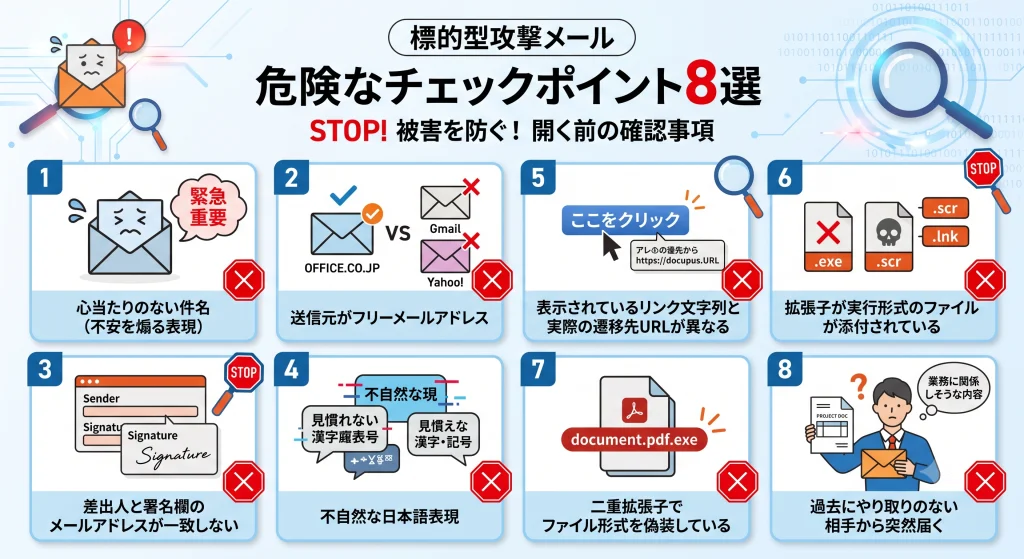
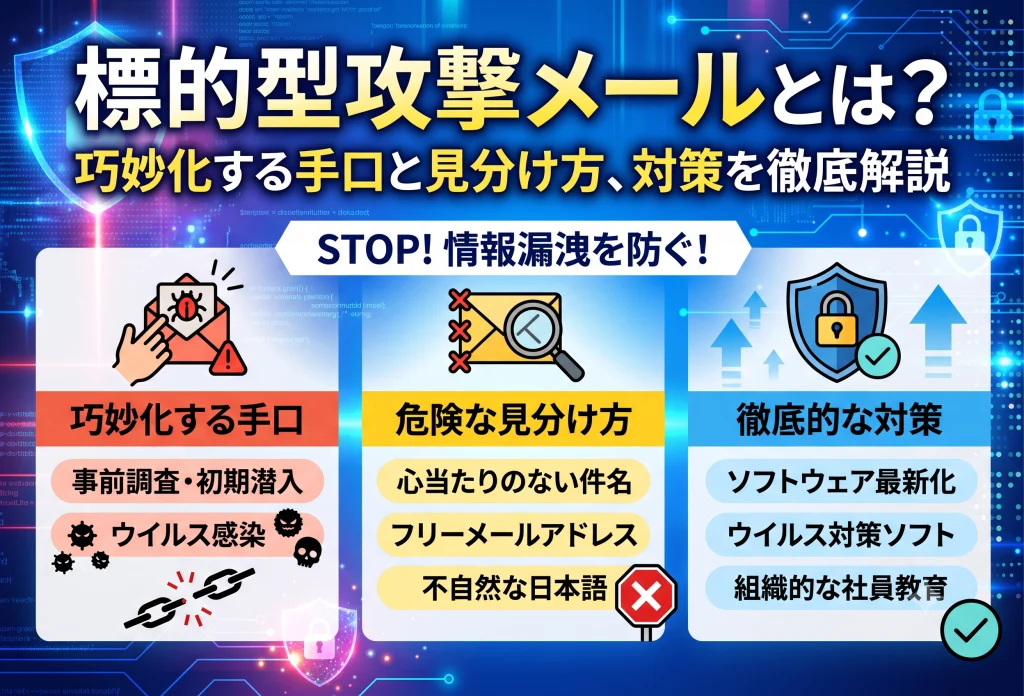
見分け方のポイントとして、以下のような特徴が挙げられます。
- 心当たりのない件名(「緊急」「重要」など不安を煽る表現)
- 送信元がフリーメールアドレス(Gmail、Yahoo!メールなど)
- 差出人と署名欄のメールアドレスが一致しない
- 不自然な日本語表現や、見慣れない漢字・記号
- 表示されているリンク文字列と実際の遷移先URLが異なる
- 拡張子が「.exe」「.scr」「.lnk」など実行形式のファイルが添付されている
- 「document.pdf.exe」のように、二重拡張子でファイル形式を偽装している
- 過去にやり取りのない相手から、業務に関係しそうな内容で突然届く
一つでも心当たりのない点があれば、安易に開かず、電話など別の手段で送信元に確認する、あるいは情報システム部門に相談することが重要です。
標的型攻撃メールへの対策
対策は「入口対策」「出口対策」「監視体制・社員教育」の3層で考えると整理しやすくなります。
入口対策
ウイルス対策ソフトの導入と定義ファイルの最新化、OS・アプリケーションのアップデート、送信ドメイン認証(SPF・DKIM・DMARC)によるなりすましメールの検知など、侵入を未然に防ぐ対策です。
出口対策
万一侵入を許してしまった場合に備え、外部への不審な通信を遮断する仕組みや、重要情報の暗号化・アクセス制御を行っておくことです。侵入されることを前提にした備えといえます。
監視体制・社員教育
ログを常時監視し、異常があればすぐに検知できる体制を整えるとともに、社員一人ひとりが手口を理解し、不審なメールを見抜く力を身につけることが欠かせません。経営層が情報を集約できる体制を築き、報告ルールを社内に周知徹底することも重要なポイントです。
技術的対策だけに頼らない「人」への対策を、今すぐ始めませんか。標的型攻撃メール対策を含む情報セキュリティ研修の詳細は、▶ manebi eラーニング「情報セキュリティ研修」をご参照ください。
標的型攻撃メールの「被害事例」
標的型攻撃メールが起点となった、国内の代表的な被害事例を4つご紹介します。
取引先を装った「請求書確認」メール(製造業・大手メーカー関連)
- 手口: 実在する取引先企業の名前を完全に偽装し、「請求書確認のお願い」や「納期確認」といった件名でメールが送信されました。
- 被害: 従業員が添付されていたファイル(Excel等)を開いたことでマルウェアやランサムウェアが起動。数百台の端末が影響を受けて業務の一部が停止したほか、復旧のために巨額の身代金を要求されるなどの損害が発生しました。
航空会社を偽装した「航空券控え」メール(大手旅行代理店)
- 手口: 普段から実際に取引のある航空会社系列の販売会社ドメイン(送信元アドレス)を巧妙に偽装し、「航空券控え 添付のご連絡」という件名でメールが届きました。
- 被害: 違和感を覚えなかったオペレーターが添付ファイルを開封したことでマルウェアに感染。ウイルスが社内サーバーに広がり、最終的に約680万人分の顧客情報(有効期限内のパスポート情報などを含む)が流出する恐れが生じる大規模な事態となりました。
講演依頼を装ったアカウント窃取(大学・教育機関)
- 手口: 大学の教員に対し、実在する人物や組織になりすまして「講演の依頼」を装ったメールを送信。メールのやり取りを重ねて油断させた後、大学の認証サイトに酷似した不正リンク(フィッシングサイト)をクリックさせました。
- 被害: 教員のアカウント情報(ID・パスワード)が盗まれ、それを起点に学内ネットワークへ侵入されました。結果として、学生や卒業生、職員などの個人情報が2,400件以上流出する被害が発生しました。
公的機関の意見募集を装った感染拡大(日本年金機構)
- 手口: 職員宛てに「厚生年金基金制度の見直しについて(試案)に関する意見」という、業務に直結する巧妙な件名でメールが送られました。
- 被害: 職員が添付ファイルを開いたことでPCがマルウェアに感染。さらに組織内での情報共有や隔離対応が不十分だったため、数日間にわたり他の職員へも次々と感染が拡大。最終的に27台のPCが感染し、約125万人分の個人情報(氏名、住所、基礎年金番号など)が外部に流出する社会問題となりました。
これらの事例から分かるのは、「どれだけ注意していても、業務に酷似したメールを人間が100%見抜くのは不可能」であるという点です。
そのため、怪しいメールを開かないという「社員への啓発(訓練)」だけでなく、万が一開いてしまった場合を想定した「LMS(学習管理システム)などを用いた最新手口の定期的な社内教育」「DMARCなどの送信ドメイン認証の導入」「早期検知・ネットワーク隔離体制の整備」といった、組織的な二重三重の防御策(多層防御)が極めて重要になっています。
標的型攻撃メールを開いた直後の「4ステップ対応」
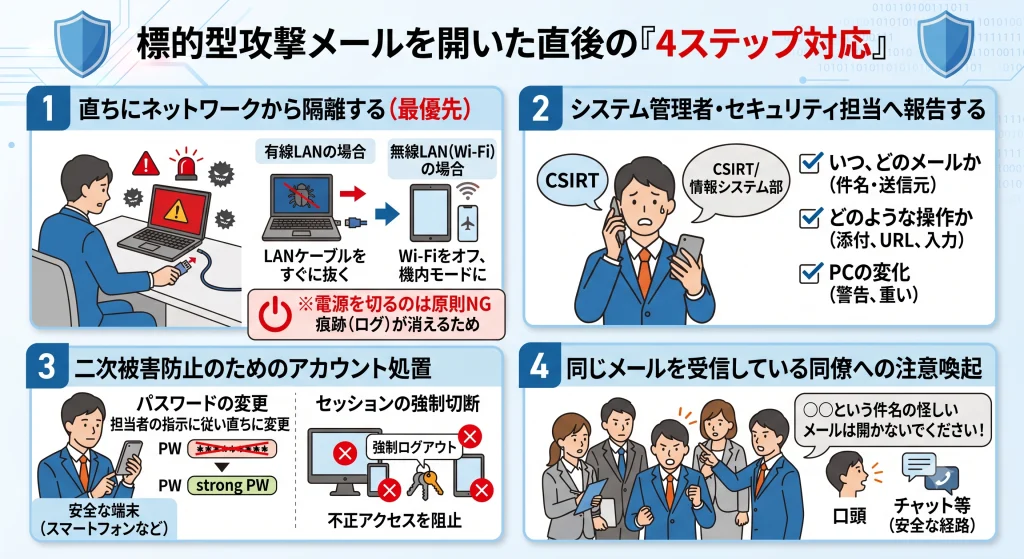
STEP 1:直ちにネットワークから隔離する(最優先)
マルウェア(ウイルス)が社内ネットワークを通じて他のPCやサーバーに感染を広げるのを防ぐため、物理的に接続を遮断します。
- 有線LANの場合: LANケーブルをポートからすぐに抜きます。
- 無線LAN(Wi-Fi)の場合: PCのWi-Fi機能をオフにする、または機内モードに切り替えます。
- 注意:PCの強制終了(電源オフ)は、原則としてNGです。 電源を切ってしまうと、メモリ上に残っているウイルスの痕跡(ログ)が消えてしまい、その後の原因究明や被害状況の調査ができなくなるためです。画面はそのまま、ネットワークだけを切ってください。
STEP 2:システム管理者・セキュリティ担当へ報告する
社内の情報システム部やセキュリティ担当窓口(CSIRTなど)へ速やかに報告します。
伝えるべき内容:
- いつ、どのメールを開いたか(件名や送信元)
- どのような操作をしたか(添付ファイルを開いた、URLをクリックした、ID/パスワードを入力した など)
- PCにどのような変化が起きたか(画面に警告が出た、動きが重くなった など)
STEP 3:二次被害防止のためのアカウント処置
もしメール内のリンク先(偽サイト)でIDやパスワード、認証情報を入力してしまった場合は、アカウントが乗っ取られる危険性があります。
- パスワードの変更: 担当者の指示に従い、別の安全な端末(スマートフォンなど)から、該当アカウントのパスワードを直ちに変更します。
- セッションの強制切断: ログイン中の他のセッションをすべて切断し、犯人が不正アクセスできないようにします。
STEP 4:同じメールを受信している同僚への注意喚起
標的型攻撃メールは、同じ部署やチームの複数人に同時に送りつけられているケースが非常に多いです。
- システム担当者から全社へアナウンスしてもらうか、取り急ぎ周囲のメンバーに対して「〇〇という件名の怪しいメールが届いているので、絶対に開けないでください!」と口頭やチャット等(安全な経路)で周知します。
manebi eラーニングで組織的な社員教育を
\社員教育はeラーニングと集合研修で/
資料をダウンロードする全社一斉のセキュリティ教育を「手頃なコスト」で実現できる
従業員数が多い企業や、使いたい月・人数が変動する企業にとって、圧倒的なコストパフォーマンスが選定の決め手となっています。
- 無駄のない料金体系: 定額プランや、月ごとの有効ID数をコントロールできる従量課金制が用意されており、研修を実施する月だけコストを最適化できます 。
- 集合研修の経費を大幅削減: 全国に複数の拠点がある企業でも、会場費や移動交通費、現場の業務を止める人的コストをかけずに、一発で全社へ一律の教育を浸透させられます 。
最新のセキュリティ教材が標準搭載されており、内製の手間がない
セキュリティ研修は毎年行う必要があるものの、法改正や最新トレンド(生成AIの利用リスクなど)に合わせた教材を自社でイチから作成するのは、人事・総務にとって大きな負担です。
- 豊富な既存コンテンツ: 2,100コース・10,000本以上の良質な教材が揃っており、情報セキュリティやITリテラシーの基礎が網羅されています 。
- トレンドへの対応: 最新のセキュリティトレンドやAI活用に不可欠なセキュリティの基本といった、時代に即した新しい教材が定期的にアップデートされるため、教育のマンネリ化を防げます 。
※オプション動画を含む
「コースマップ」×「テスト機能」で、確実な受講と理解度測定ができる
ただ動画を見せるだけの「受けっぱなし」にさせず、ISMSなどの監査にも耐えうる確実な受講管理体制を構築できます。
- 迷わせないコースマップ: 「受講すべき順番」を管理者が一本のルートとして指定できるため、受講者は迷わずセキュリティ教育を完了できます 。動画のスキップ(早送り)制限も可能です 。
- テストでの習熟度視覚化: 各講座の最後に確認テストを挟むことで、「社員がどこまで理解しているか」を数値化・一元管理でき、合格するまで再チャレンジさせるような運用が組めます 。
ITリテラシーを問わない「使いやすさ(UI)」で、管理工数を劇的に削減
製造現場、店舗、シニア層など、PC操作に慣れていない従業員を多く抱える企業でも、問い合わせの手間なくスムーズに運用されています。
- 直感的な操作性: スマホやタブレットからもマニュアルなしで直感的に受講できるため、受講者からの「使い方がわからない」という問い合わせがほぼゼロになります 。
- リマインドの自動化・効率化: 管理画面から未受講者を一目で把握でき、一括で受講を促すリマインド機能があるため、多忙な人事・IT担当者の後追い工数が最大75%も削減されます 。
\まずは無料で体験!自社に合うeラーニングかチェック/
お試しで体験してみる自社に活かせるセキュリティ事例
実際に、eラーニングを活用して情報セキュリティやコンプライアンスの教育を徹底し、成果をあげている企業があります。
ノックスデータ株式会社
ソフトウェア開発業務を中心とする同社では、テーマ別研修の一環として情報セキュリティ教育を実施しています 。
- 課題: 以前のLMS(学習管理システム)は受講状況の管理が難しく、社員からの自己報告や管理側の集計作業に半日以上を費やしており、受講率も8割にとどまっていました 。
- 施策: 役職ごとに視聴すべき教材をまとめた「コースマップ機能」を活用し、受講者が迷わず順番通りに学習できる仕組みを構築しました 。
- 成果: 受講率が99%に大幅向上しました 。
- 受講者からの報告を手入力する手間がなくなり、管理側の作業工数を75%削減(半日かかっていた作業が数分に短縮)することに成功しました 。
株式会社いつも
上場に向けた内部統制強化の一環として、情報セキュリティやコンプライアンス研修を一元管理した事例です。
- 課題: 上場に向けて内部統制の強化が必要でしたが、従来のGoogleフォームを使った運用では「誰がしっかり受講したか」といった正確な履歴管理ができていませんでした。また、正社員だけでなく派遣社員やアルバイトを含めた全社への教育体制づくりに課題を抱えていました。
- 施策: manebi eラーニングを導入し、毎月実施するコンプライアンス研修や、年に1回必ず行うISMS・情報セキュリティ研修をオンラインで配信。正社員からアルバイトまで、雇用形態を問わず受講対象を広げました。
- 成果:受講データや未受講者の把握が簡単になり、研修運営にかかる作業時間を大幅に削減できました。また、全スタッフに対する教育水準の底上げと、社内ナレッジの一元管理を実現しています。
まとめ
標的型攻撃メールは年々手口を巧妙化させ、企業規模を問わず被害が拡大しています。ウイルス対策ソフトや送信ドメイン認証といった技術的対策に加え、社員一人ひとりが「自分も狙われている」と自覚し、不審なメールを見抜けるようになることが、最も効果的な防御策です。組織的なセキュリティ教育の第一歩として、manebi eラーニングの導入をぜひご検討ください。
よくある質問
Q1.標的型攻撃メールと、通常の迷惑メール(ばらまき型)の違いは何ですか?
A. 通常の迷惑メールが不特定多数に同じ内容を送信するのに対し、標的型攻撃メールは「特定のターゲット(企業や個人)」に狙いを定めている点が最大の違いです。取引先や社内の人間になりすまし、業務に直結しそうな件名や本文を作り込んで送ってくるため、一見しただけでは攻撃だと気づきにくく、開封してしまうリスクが非常に高くなります。
Q2. 社員向けのセキュリティ教育は、どのくらいの頻度で実施すべきですか?
A. サイバー攻撃の手口は日々進化・巧妙化しているため、最低でも「年に1〜2回」の定期的な実施を推奨しています。また、入社時や異動時などのタイミングでの基礎研修も重要です。一度きりの研修では時間の経過とともに防犯意識が薄れてしまうため、eラーニングなどを活用して「継続的に最新情報を学ぶ仕組み」を作ることが効果的です。
Q3. 万が一、社員が不審なメールの添付ファイルを開いてしまった場合はどうすればよいですか?
A. 本文の「4ステップ対応」でも解説している通り、被害の拡大を防ぐために「直ちにネットワークから隔離する(LANケーブルを抜く、Wi-Fiをオフにする)」ことが最優先です。その際、ウイルスの痕跡(ログ)を消さないようPCの電源は絶対に切らず、そのままの状態で速やかに社内のシステム・セキュリティ担当者へ報告するルールを全社で徹底してください。
\社員教育はeラーニングと集合研修で/
資料をダウンロードする