\社員教育はeラーニングと集合研修で/
資料をダウンロードする2025年に警察庁へ報告されたランサムウェアの被害は226件で、約6割が中小企業でした。会社がどれだけ対策にお金をかけても、最後に鍵を握るのは社員一人ひとりの行動です。
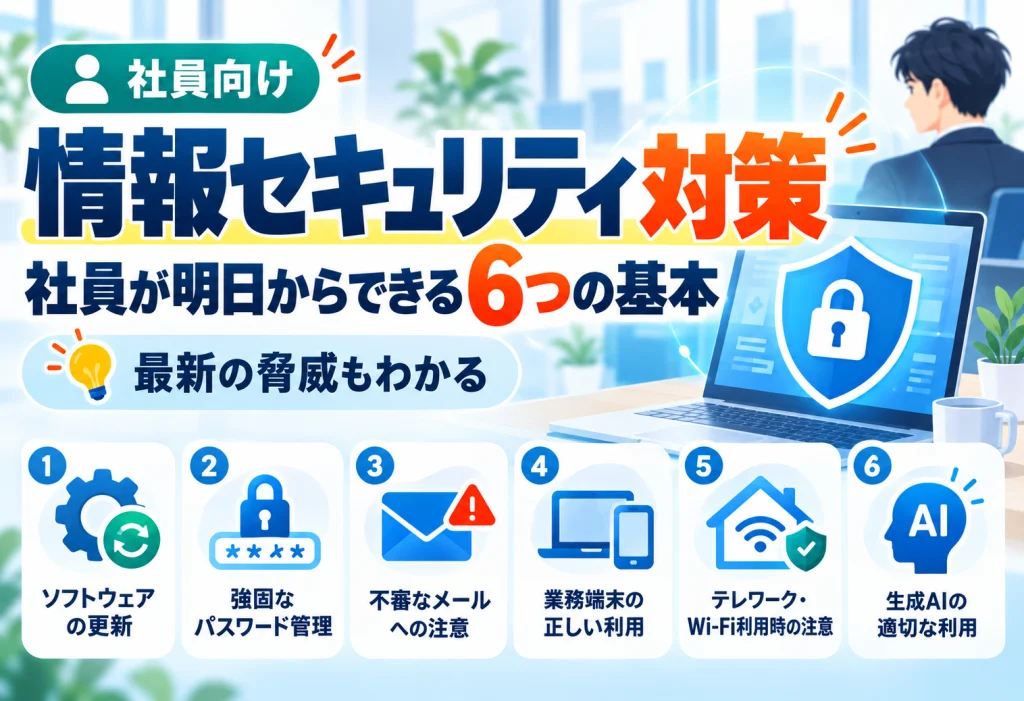
本記事では、最新のサイバー脅威と、社員が明日から実践できる6つの基本対策、万が一のときの対応を解説します。人事・総務の方に向けて、社員のセキュリティ意識が上がらない原因と、定着させるための施策も紹介します。
充実の2,100コース・10,000本以上の教材。なのに月額500円/名~「manebi eラーニング」
情報セキュリティ対策とは?社員一人ひとりの行動が会社を守る理由
情報セキュリティ対策の基本「3つの要素」
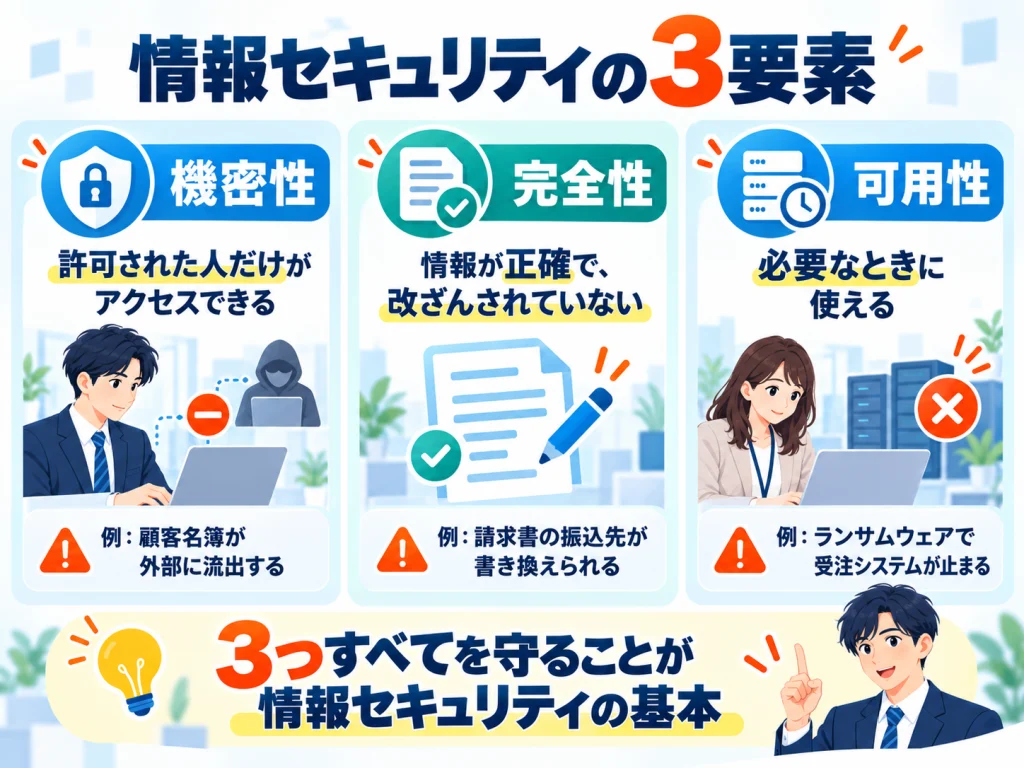
情報セキュリティ対策とは、顧客情報や技術情報などの「情報資産」を、漏えい・改ざん・消失から守る取り組みです。次の3つを保つことが基本です。
| 要素 | 意味 | 損なわれた例 |
|---|---|---|
| 機密性 | 許可された人だけがアクセスできる | 顧客名簿が外部に流出する |
| 完全性 | 情報が正確で、改ざんされていない | 請求書の振込先が書き換えられる |
| 可用性 | 必要なときに使える | ランサムウェアで受注システムが止まる |
なぜ「社員一人ひとり」の対策が必要なのか
攻撃者が狙うのは、守りの固いサーバーよりも油断している社員という入り口です。
- 1人のミスが全社に広がる:メール1通の開封や、使い回したパスワード1つから、社内ネットワーク全体にウイルスが広がることがあります。
- 被害は自社で終わらない:取引先や顧客にも被害が及び、信用の失墜や損害賠償につながります。
- 狙われない人はいない:攻撃者の多くは機械的に大量の攻撃を仕掛け、隙のある相手を探しています。
社員が知っておくべき最新のサイバー脅威【IPA 10大脅威2026】
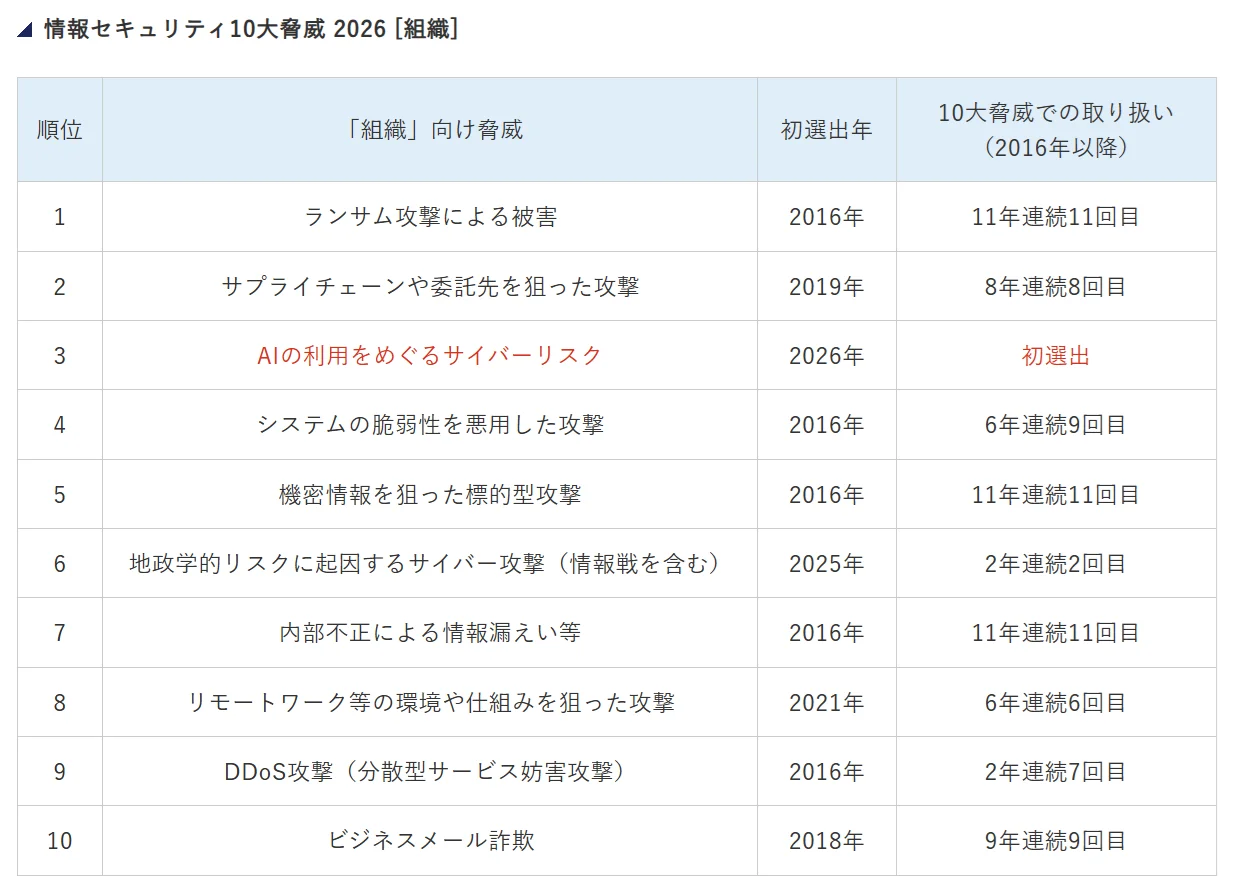
出典)独立行政法人情報処理推進機構(IPA) : 情報セキュリティ10大脅威 2026
すべてを覚える必要はありません。共通しているのは、どれも「一人のちょっとした油断」が引き金になりうるという点です。社員に特に関係の深い4つの脅威を、次の表にまとめました。
| 脅威 | 手口 | 社員が気をつけること |
| ランサムウェア | データを暗号化して身代金を要求する。盗んだデータを「公開する」と脅す二重恐喝型が約9割 | 不審なメール・添付ファイルを開かない、アップデートを徹底する |
| サプライチェーン攻撃 | 守りの手薄な委託先や子会社を踏み台にして、本命の企業に侵入する | 自社が「踏み台」になる可能性を意識する |
| ニセ社長詐欺 | 社長を名乗るメールで「LINEグループを作って」と依頼し、送金させる。2025年12月中旬から急増 | 社内からの依頼でも、メール以外の手段で本人に確認する |
| 生成AIの利用リスク | 業務データを入力すると、意図せず外部に漏れるおそれがある。攻撃者も生成AIで自然な詐欺メールを作成 | 自社の利用ルールを守る。日本語が自然でも油断しない |
ランサムウェア被害の実態(警察庁統計)
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、2025年の状況は次のとおりです。
- 被害報告件数:226件(前年222件)で、高い水準が続いています。
- 組織規模別:中小企業が143件(63.3%)で、大企業の2倍以上です。
- 調査・復旧費用:回答のあった事案の約半数が1,000万円以上でした。
- 2026年上半期:123件で、半期として過去最多です。
出典:警察庁:令和7年におけるサイバー空間をめぐる脅威の情勢等について
「中小企業は狙われない」という考えは、もう通用しません。
標的型攻撃メールの手口や見分け方は、こちらの記事で詳しく解説しています。
【2026年最新事例】サイバー攻撃の被害例から学ぶ、社員のセキュリティ対策の重要性
2026年9〜10月だけでも、国内の有名企業で被害の公表が相次いでいます。
| 事例 | 時期 | 何が起きたか | 社員が学ぶべき教訓 |
|---|---|---|---|
| 京王電鉄(ランサムウェア) | 2026年9月 | グループのサーバーが攻撃され、スーパーの決済やポイント、ホテルの新規予約などが停止。鉄道の運行に影響はなし | 1か所が破られると、グループの別の会社まで止まる |
| タイムズカー(不正アクセス) | 2026年9月 | 約660万件のアカウント情報が流出。うち約160万件は運転免許証の画像などの本人確認書類も漏えい | 大量の個人情報漏えいは、顧客の生活と会社の信用の両方を傷つける |
| 日本経済新聞社(社員アカウントの乗っ取り・クラウドへの不正アクセス) | 2026年10月 | 乗っ取られた社員のアカウントから、偽サイトへ誘導するメールが約9,000件送信された。さらに10月16日には、開発用クラウドサービスの認証情報が盗まれて不正アクセスを受け、約183万件(うち個人情報は約15万件)が漏えいしたと公表 | 社員1人のアカウントや認証情報が、社内外への攻撃の入り口・発信元にされる |
| アサヒグループHD(ランサムウェア) | 2025年9月 | パスワードの脆弱性を突かれて管理者権限を奪われ、受注・出荷システムが約2か月停止。約191万件の個人情報が漏えいしたおそれ | パスワードは攻撃者にとっての「入り口」になる |
| ニセ社長詐欺(各業種) | 2025年12月〜 | 社長名で「至急LINEグループを作って」とメールが届く。IPAへの相談は約3か月で100件超 | 件名に自社名があっても、社内からの連絡とは限らない |
| 海外の大手電機メーカー(生成AI) | 2023年 | 社員がソースコードや会議の内容を生成AIに入力していたことが報じられ、社内での利用を制限 | 悪意のない「効率化のつもり」でも情報漏えいになる |
※2026年10月19日時点で、京王電鉄・タイムズカー・日本経済新聞社の事案は、いずれも侵入経路が公表されていません。
情報セキュリティ 個人でできること|社員が明日から実践できる6つの基本対策
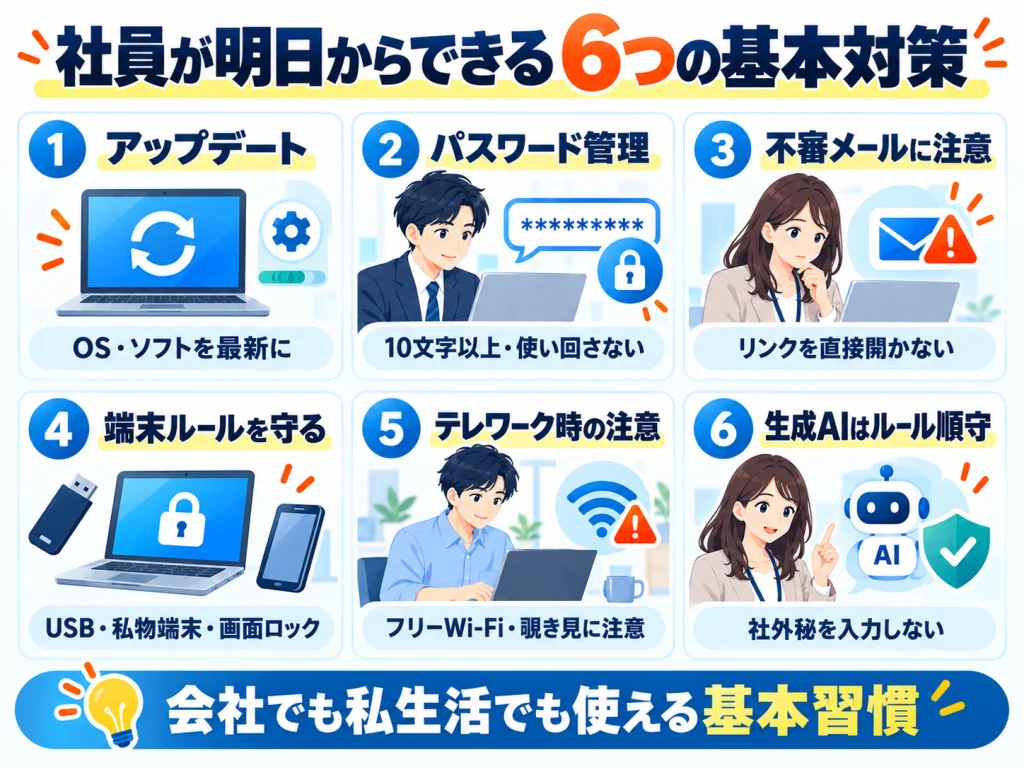
ここからは、社員一人ひとりが明日から実践できる6つの対策を紹介します。
日常の個人利用でも気をつけるべき理由
6つの対策は、会社のパソコンだけでなく、自分のスマートフォンや家庭のWi-Fiにもそのまま使える知識です。
- 攻撃者は会社と個人を区別しない:ネットバンキングの不正利用やフィッシング詐欺など、個人を狙う被害も増えています。IPAの10大脅威にも「個人編」があります。
- 私生活の油断が会社に持ち込まれる:私用で使い回したパスワードが漏れると、同じパスワードの業務アカウントまで乗っ取られます。
- 自分を守る習慣が、会社を守る習慣になる:家でも同じ行動をとることで、対策が「ルール」ではなく「当たり前の習慣」になります。
各対策には「プライベートでも」のポイントを添えています。
OS・ソフトウェアのアップデートを徹底する
アップデートには、ウイルスが入り込む「隙間」(脆弱性)をふさぐ修正が含まれています。
- 更新の通知が来たら、後回しにせずに適用する
- セキュリティソフトの定義ファイルが自動で更新されるか確認する
- 会社が配布していないソフトを、独自の判断でアップデートしない
【プライベートでも】 スマートフォンのOSやアプリも、自動アップデートをオンにしておきましょう。
パスワードを適切に設定・管理する
NordPassの2025年の調査では、世界で最も使われているパスワードは「123456」でした。「admin」「12345678」「password」も上位に入っています。こうした単純なパスワードは、辞書攻撃や総当たり攻撃で瞬時に破られます。
| ポイント | 内容 |
|---|---|
| 長さ | 総務省は英大文字・小文字・数字・記号を混ぜて10文字以上を推奨。IPAはさらに長い15桁程度を推奨 |
| 使い回しの禁止 | 1か所から漏れると、他のサービスも芋づる式に乗っ取られる |
| 覚えやすく作る | 関係のない単語をつなげ、間に数字や記号を挟む(例:「Ringo7Kumo!Tetsu」) |
| 付箋に書かない | パソコンにパスワードの付箋を貼るのは、玄関に鍵をぶら下げているのと同じ |
| 多要素認証 | ワンタイムパスワードや生体認証を使えるなら、必ず有効にする |
なお、パスワードを定期的に変更する必要はありません。漏えいのおそれがあるときに、すぐ変更することが重要です。
【プライベートでも】 通販サイトやSNSのパスワードを、業務用と同じにしていないか確認しましょう。
不審なメールやリンクに警戒する
生成AIの悪用で、最近の詐欺メールは日本語が自然です。次の点を確認しましょう。
- 送信元アドレス:表示名ではなく、「@」以降のドメインを確認する
- 不安をあおる言葉:「アカウント停止」「至急対応」は、焦らせて判断を奪うための常套句
- リンクや添付ファイル:直接開かず、ブックマークや公式サイトからアクセスする
- 社内からの依頼:SNSグループの作成や送金を頼まれたら、メール以外の手段で本人に確認する
【プライベートでも】 宅配業者や銀行を名乗るSMS(ショートメッセージ)のリンクも、同じ考え方で疑いましょう。
情報端末の取り扱いルールを守る
- USBメモリ:拾ったものや出どころのわからないものは、パソコンにつながない
- フリーソフト:会社の許可なくインストールしない
- 私物の端末:私物のパソコンやスマートフォンを、許可なく業務に使わない
- 画面ロック:席を離れるときは、短い時間でも必ずロックする
- SNS:業務の情報や、社内の様子が映り込んだ写真を投稿しない
【プライベートでも】 スマートフォンには画面ロックをかけ、紛失時に遠隔でロック・データ消去できる設定をしておきましょう。
SNS投稿による情報漏えいと研修の進め方については、こちらの記事で解説しています。
テレワーク・外出時の「慣れ」による油断をなくす
2026年現在、ハイブリッドワークやテレワークはすっかり日常になりました。だからこそ、慣れによる油断が広がっています。「いつものカフェだから」「少しの時間だから」という気のゆるみが、情報漏えいの入り口になります。
| 場面 | よくある油断 | 正しい行動 |
|---|---|---|
| カフェ・移動中 | 慣れた店だからと、機密資料を開いたまま作業する | 機密情報を扱う作業は避ける。背後に人が立たない席を選び、覗き見防止フィルターを使う |
| 離席 | 「数分だけだから」とパソコンを置いて席を立つ | たとえ数分でも、端末を持ち歩く |
| 通信 | 手軽さからフリーWi-Fiにつなぐ | 会社支給のモバイルWi-Fiルーターか、スマートフォンのテザリングを使う |
| 在宅勤務 | 自宅のWi-Fiルーターを買ったまま放置する | ルーターのソフトウェアが最新か確認し、初期パスワードを変更する |
【プライベートでも】 自宅のWi-Fiルーターを最新の状態にしておくと、家族のスマートフォンや家電も守れます。
生成AIは自社のルールに従って使う
生成AIに入力した情報は、サービスによっては学習データとして使われ、第三者への回答に出てくるおそれがあります。
- 利用ルールの確認:使ってよいAIサービスと、入力してよい情報の範囲を確認する
- 入力しない情報:顧客の個人情報、未公開の製品情報、社外秘の資料
- 出力の確認:AIの回答をそのまま使わず、正確さや権利関係を確認する
【プライベートでも】 家族や友人の個人情報、自分の住所や口座情報を生成AIに入力するのは避けましょう。
【セルフチェック】あなたの情報セキュリティ対策は大丈夫?
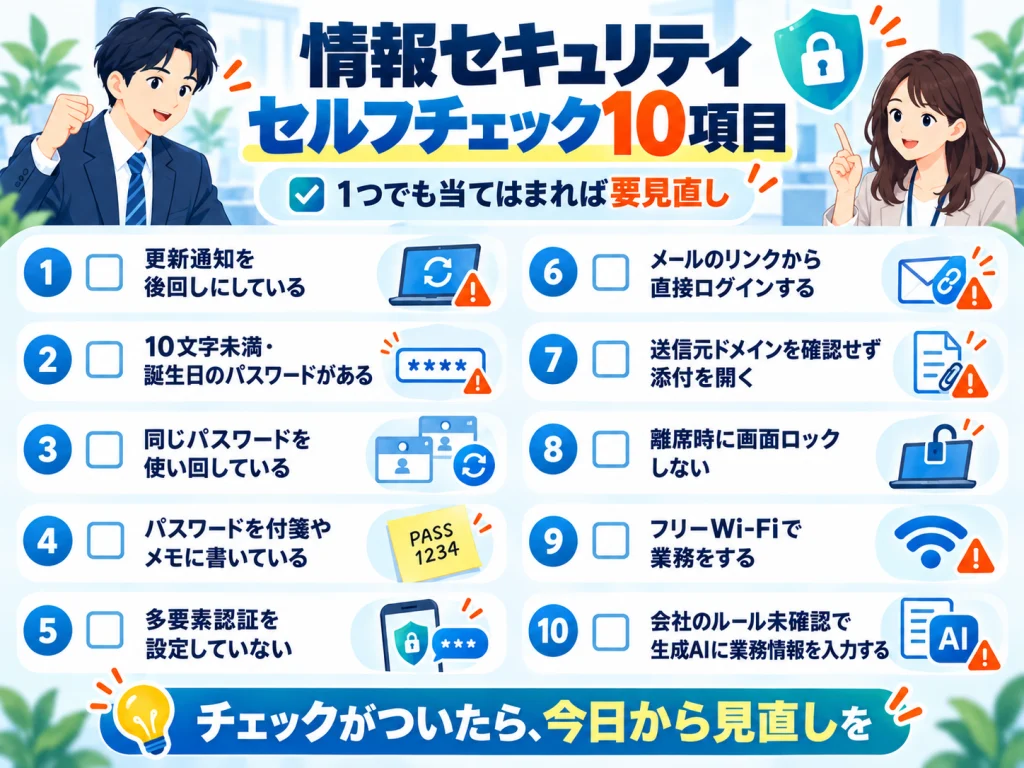
1つでも当てはまるものがあれば、今日から見直しましょう。
| No. | チェック項目 |
|---|---|
| 1 | OSやソフトの更新通知を「後で」にしたままになっている |
| 2 | 10文字未満のパスワードや、誕生日・名前を使ったパスワードがある |
| 3 | 同じパスワードを複数のサービスで使い回している |
| 4 | パスワードを付箋やメモに書いて、パソコンの近くに置いている |
| 5 | 多要素認証を設定していないアカウントがある |
| 6 | メールのリンクから、ログイン画面に直接アクセスしたことがある |
| 7 | 送信元のドメインを確認せずに添付ファイルを開いたことがある |
| 8 | 席を離れるときに画面をロックしないことがある |
| 9 | カフェや駅などのフリーWi-Fiで業務をしたことがある |
| 10 | 会社のルールを確認せずに、生成AIへ業務の情報を入力したことがある |
チェックがついた項目があった企業様へ
1人でも当てはまる社員がいれば、そこが攻撃の入り口になります。全社員への意識付けを効率よく進めるには、「定期的に」「全員が」「理解度まで確認できる」教育の仕組みが欠かせません。manebi eラーニングなら、セキュリティ教育の配信から受講管理までをまとめて自動化できます。
従業員のセキュリティ意識を高めるには?会社が取り組むべき施策
なぜ社員のセキュリティ意識は上がらないのか?3つの心理的要因
「研修はしているのに、社員の行動が変わらない」。その背景には、次の3つの心理的要因があります。
| 要因 | 社員の本音 | 会社の打ち手 |
|---|---|---|
| ① 他人事感 | 「うちみたいな会社は狙われない」「自分は引っかからない」 | 同業他社や身近な被害事例を共有し、「自分ごと」にする |
| ② ルールの形骸化 | 「なぜ禁止なのかわからない」「研修は毎年同じで、流し見している」 | ルールの理由を説明する。毎年、最新の手口に合わせて教材を更新する |
| ③ 利便性とのトレードオフ | 「多要素認証は面倒」「急いでいるから、つい私物のスマホで」 | 安全な方法を一番楽な方法にする(会社支給の端末、パスワード管理ツール)。現場の声を聞いてルールを見直す |
意識の問題に見えても、実際は「知らない」「理由がわからない」「守りにくい」という仕組みの問題であることがほとんどです。次の4つの施策で、仕組みから変えていきましょう。
施策1:情報セキュリティポリシーを策定・周知する
「何をしてよいか、してはいけないか」が明文化されていないと、社員は判断できません。
| 階層 | 内容 |
|---|---|
| 基本方針 | 会社としてのセキュリティの考え方 |
| 対策基準 | 守るべきルール(パスワード、私物端末、生成AIの利用など) |
| 実施手順 | 具体的な手順(インシデント発生時の報告フローなど) |
施策2:定期的なセキュリティ教育を行う
攻撃の手口は毎年変わります。入社時の1回だけでなく、年1〜2回以上の定期教育で最新の脅威を学び直しましょう。拠点が多い会社や、シフト勤務の社員が多い会社では、時間と場所を選ばないeラーニングが効果的です。
施策3:訓練とテストで「わかる」を「できる」に変える
標的型攻撃メールの模擬訓練や、研修後の確認テストで、社員の理解度を数値で把握します。苦手な分野がわかれば、重点的に学び直す運用ができます。
施策4:報告しやすい文化をつくる
ミスを責める雰囲気があると、社員はインシデントを隠します。「早く報告した人が評価される」というメッセージを、経営層から繰り返し発信しましょう。
ポリシーの周知から定期教育・理解度テストまでを1つの仕組みで回したい方は、▶ manebi eラーニング「情報セキュリティ研修」をご参照ください。
インシデント発生!そのときの「4ステップ対応」
どれだけ気をつけていても、ミスは起こります。怪しいリンクを開いてしまったとき、最もやってはいけないのは「隠すこと」です。サイバー攻撃は時間との勝負です。10分後の報告なら止められた被害も、翌日では手遅れになるかもしれません。
| STEP | やること | ポイント |
|---|---|---|
| 1 | 操作を止め、ネットワークから切り離す | LANケーブルを抜くか、Wi-Fiをオフにする。電源は切らない(調査に必要な記録が消えるため) |
| 2 | すぐに上司・情報システム担当へ報告する | 「いつ、何をしたか」(件名、送信元、開いたファイルやURL)と「画面の変化」を伝える |
| 3 | 指示に従い、アカウントを守る | IDやパスワードを入力した場合は、別の安全な端末からパスワードを変更する |
| 4 | 周囲への注意喚起に協力する | 同じメールがほかの社員にも届いている可能性がある。担当者と相談して周知する |
会社が報告を求めるのは、あなたを責めるためではなく、被害を最小限に抑えるためです。迅速な報告こそが、プロとしての責任感の証です。
manebi eラーニングで全社員のセキュリティ教育を
「6つの基本を全社員に定着させたい」「毎年の研修を効率化したい」という企業に、manebi eラーニングが選ばれている理由を紹介します。
| 選ばれる理由 | 内容 |
|---|---|
| 全社員への教育を手頃なコストで | 月額500円/名から。月ごとに有効ID数を調整できるプランもあり、派遣社員やアルバイトまで含めた全員に届けられる |
| 最新の脅威に対応した教材が標準搭載 | 2,100コース・10,000本以上(※オプション動画を含む)。パスワード管理、不審メール、テレワーク、生成AIの利用リスクまで網羅し、教材を一から作る必要がない |
| 「コースマップ」×「テスト機能」で確実に受講 | 受講してほしい教材を順番どおりに必須受講にでき、早送りも制限できる。確認テストで理解度を数値化でき、ISMSやPマークの監査にも対応しやすい |
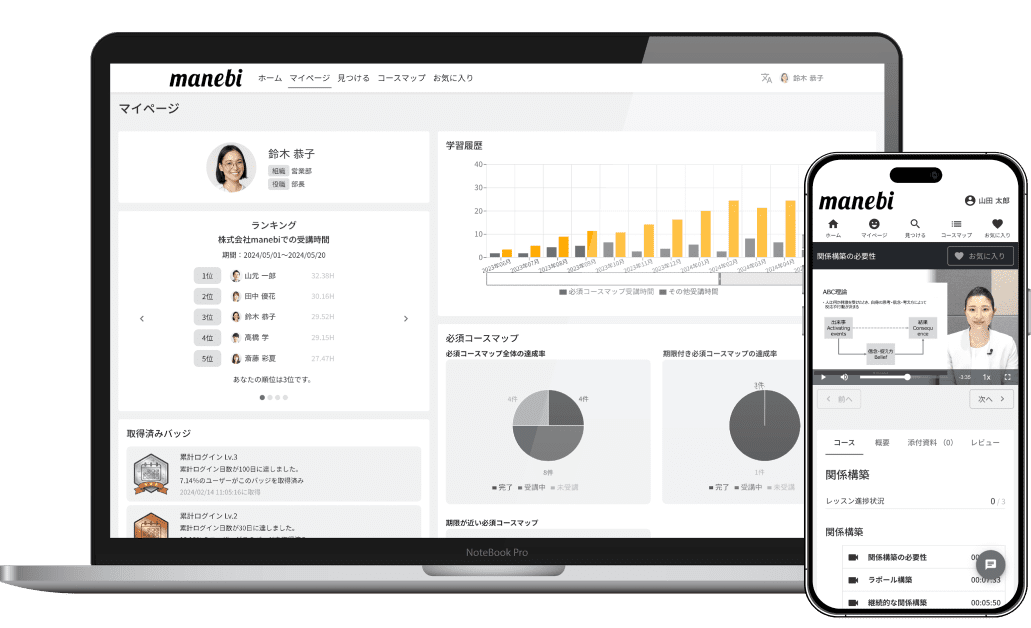
| ITが苦手な社員でも迷わない | スマートフォンやタブレットからマニュアルなしで受講できる。未受講者の把握やリマインドも管理画面からまとめてでき、担当者の工数を大幅に削減 |
\まずは無料で体験!自社に合うeラーニングかチェック/
お試しで体験してみる自社に活かせる情報セキュリティ教育の事例
株式会社ワシダ
多店舗に分散した社員にも、情報セキュリティ研修を全員に届けられた事例です。
- こんな課題がありました
- 店舗が分散していて、全員を集めた研修ができない
- 研修を受けられていたのは、管理者など全社員の約1/10だけ
- manebiで仕組み化したこと
- 情報セキュリティ研修とハラスメント研修の教材をコースマップでまとめ、必須受講として一斉配信
- 再生速度の制限で「流し見」を防止
- 自社オリジナル動画で社内のお知らせを配信し、誰が見たかまで把握
- 得られたベネフィット
- 店舗に集まらなくても、全社員への研修を実現
- PCを持つ社員の受講率はほぼ100%
- 誰が積極的に学んでいるかが見え、一人ひとりに合った教育ができるように
株式会社クリーク・アンド・リバー社
スタッフ1,000人を担当者1名で管理できるほど、運用の手間を減らした事例です。
- こんな課題がありました
- 派遣法で義務づけられた入職時の教育訓練が十分にできていない
- 研修の実施状況を見える化する仕組みがない
- manebiで仕組み化したこと
- 入社のタイミングと月3回の全社研修を、eラーニングで定期配信
- メールの送信タイミングを設定し、受講案内を自動化
- 今後は情報セキュリティ研修、コンプライアンス研修、ハラスメント研修も展開予定
- 得られたベネフィット
- 受講率は、当初の見込み(10〜20%)の約4倍となる40%を達成
- 操作に関する問い合わせはほぼゼロ
- スタッフ1,000人を1人で担当する体制でも、無理なく運用
\どう変わった?導入企業のリアルな声をチェック/
成功事例を見てみるまとめ
会社がどれだけ技術的な対策にお金をかけても、社員一人ひとりが基本を怠れば、守りは簡単に崩れます。
| 6つの基本 | 明日からの行動 |
|---|---|
| 1. アップデート | 更新通知が来たら、すぐ適用する |
| 2. パスワード | 10文字以上、使い回さない、多要素認証を設定する |
| 3. 不審なメール | ドメインを確認し、リンクは直接開かない |
| 4. 情報端末 | USBメモリや私物端末は、ルールどおりに扱う |
| 5. テレワーク | 慣れた場所でも、覗き見とフリーWi-Fiに注意する |
| 6. 生成AI | 自社のルールを確認してから使う |
そして、万が一のときはすぐに報告すること。この6つは、プライベートでも自分と家族を守る知識です。全社員のセキュリティ意識を底上げする第一歩として、manebi eラーニングの導入をぜひご検討ください。
よくある質問
Q1. 社員一人ひとりができる情報セキュリティ対策は?
A. 「アップデート」「パスワード管理」「不審メールへの警戒」「端末ルールの順守」「テレワーク時の注意」「生成AIのルール順守」の6つです。どれも特別な知識なしで、今日から実践できます。
Q2. 社員のセキュリティ意識を高めるには、何から始めればよいですか?
A. まずはルール(情報セキュリティポリシー)と報告フローを明文化し、全社員に周知することです。そのうえで、年1〜2回以上の定期教育と確認テストを組み合わせましょう。
Q3. 不審なリンクを開いてしまったら、どうすればよいですか?
A. すぐにネットワークから切り離し、上司や情報システム担当へ報告してください。電源は切らず、ミスを隠さないことが最も大切です。
\社員教育はeラーニングと集合研修で/
資料をダウンロードする